防火牆與路由器
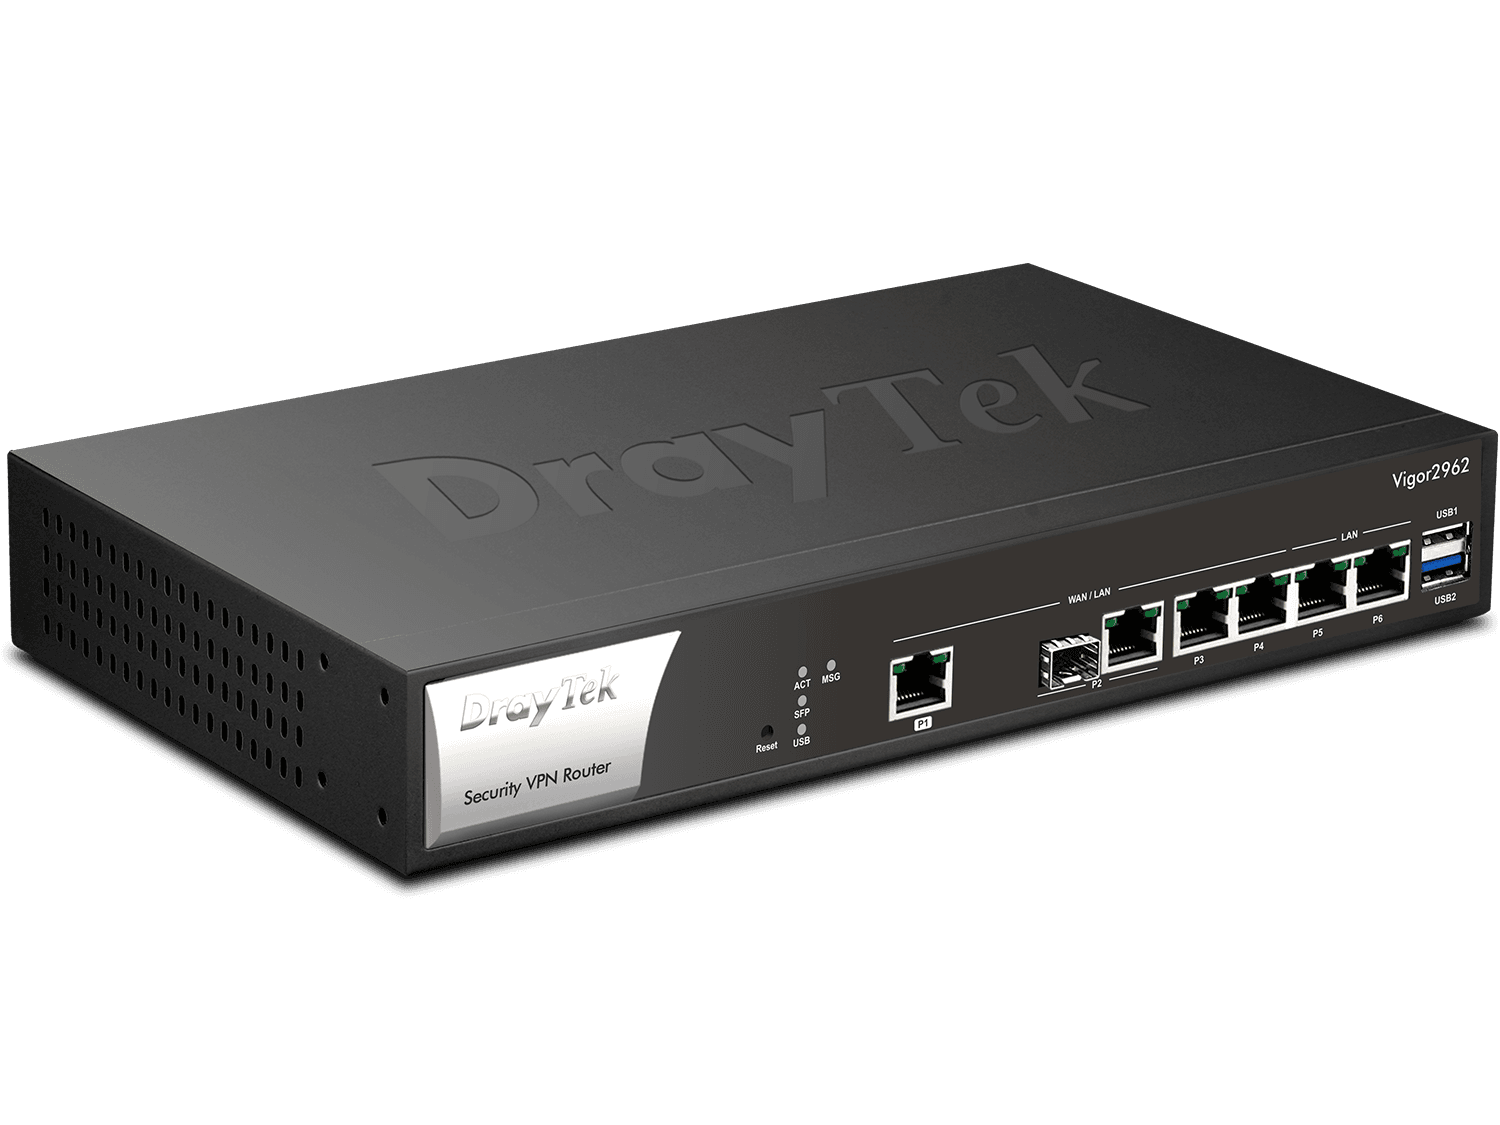
居易 Vigor2962
商用路由器與防火牆;多 WAN、VPN、Port Redirection、iPLAN 隔離
- 整台重建與韌體升級實績
- 自行撰寫 API 自動化
- 登入節流行為已逆向釐清
我們對這台設備做了什麼
做過原廠重置後的整台重建(含韌體升級)與對外服務轉接設定,並自行寫了 API 自動化,把原本要進網頁後台點的操作變成可程式呼叫。過程中釐清幾件手冊上查不到的行為:SSH 管理介面有「每次成功登入後的冷卻窗口」,同一個窗口內第二次登入一律失敗、而且每次失敗都會重置計時器 —— 所以反覆重試只會越鎖越久;改走網頁後台的登入路徑就沒有這個限制。Port Redirection 的命令列語法與「Open Ports」是兩張不同的表,動其中一張不會影響另一張。另外 inter-LAN 的過濾規則是對稱的,做不到單向阻擋 —— 這點在規劃分點隔離時會直接影響架構選擇。
管理介面
- 可用介面
- 網頁後台與命令列
- CLI 登入節流
- 每次成功登入後有冷卻窗口,窗口內第二次登入一律失敗
- 節流的陷阱
- 每次失敗都會重置計時器 —— 反覆重試只會越鎖越久,而且與密碼是否正確無關
- 不受節流的路徑
- 網頁後台的登入路徑沒有這個限制,可連續操作
對外服務轉接
- 兩張不同的表
- Port Redirection 與 Open Ports 是獨立設定,動其中一張不會影響另一張
- 命令列檢視
- 轉接表的檢視命令需要帶索引,不帶索引不會列出內容
分點與網段隔離
- 過濾規則特性
- inter-LAN 的允許/阻擋是對稱的
- 架構影響
- 做不到單向阻擋(A 能連 B、B 不能連 A),規劃隔離時要改用別的層級處理
我方工具與實績
- API 自動化
- 自行撰寫,把原本要進網頁後台點的操作變成可程式呼叫
- 重建實績
- 原廠重置後的整台重建,含韌體升級與對外服務轉接設定
同類設備
- 居易居易 Vigor2135Gigabit Ethernet WAN、3G/4G 備援、50k NAT連線數、同時最多2條VPN
- 居易居易 Vigor2136 系列2.5G Ethernet WAN、50k NAT連線數、同時最多16條VPN
- 居易居易 Vigor2927 系列2 Gigabit Ethernet WAN、60k NAT連線數、同時最多50條VPN
- 居易居易 Vigor2928 系列10GbE SFP+ WAN、1GbE WAN、60k NAT連線數、同時最多50條VPN
- 居易居易 Vigor3912 系列6 Ethernet WAN、2 10G SFP+ WAN、1000k NAT連線數、同時最多500條VPN、支援8GB DDR4 記憶體
- 新軟新軟 NGFW-710 次世代防火牆1U 機架式、6 個 Giga 埠、1 TB 硬碟
- 新軟新軟 NGFW-910 次世代防火牆1U 機架式、6 個 Giga 埠、1 TB 硬碟
- 新軟新軟 NGFW-1700A 次世代防火牆1U 機架式、6 個 Giga 埠 + 4 個 SFP+、1 TB 硬碟